
销售说“客户没有收到”,管理员却说“邮箱能登录”,两句话说的不是同一个环节。登录正常不能证明对外投递成功,查到MX也不代表发信认证完整。排查时先记录方向:客户寄给我们失败,还是我们寄给客户失败;有没有退信;只有一个收件人受影响,还是所有外部地址都异常。
邮箱地址后面的域名,是公开检查的起点
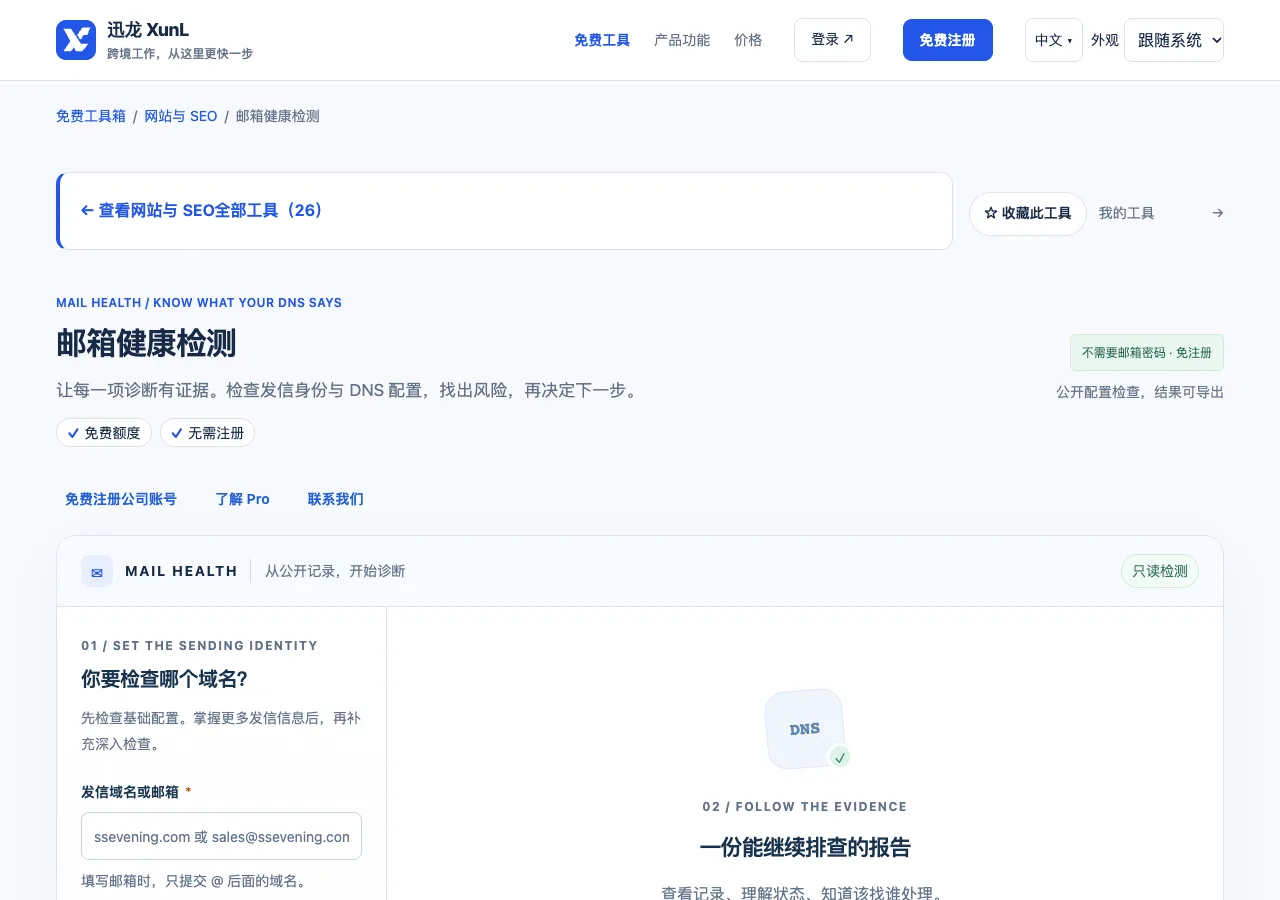
打开XunL 邮箱健康检测,填写实际发信域名或邮箱。以 sales@example.com 为填写方式示例,工具关注的是后面的域名,而不是读取sales账号的收件箱。不要填登录密码或邮件正文。
第一次可以先检查基础记录,随后再补DKIM选择器和实际发信公网IP。选择器要从自己发出的邮件中查找DKIM-Signature里的s=值,或向邮箱服务商确认;不要因为常见示例叫default,就猜一个名字填进去。猜错后没有结果,不能据此宣布域名未配置DKIM。
收信服务器不一定是发信服务器
假设企业日常邮箱托管给服务商,营销邮件另走邮件平台。MX说明外部邮件往哪里送,营销发信IP却可能属于另一套系统。把MX解析出来的IP直接填到“实际发信公网IP”,容易把错误对象检查得很仔细,却没有覆盖真正发送邮件的服务器。
比较稳妥的方法是分别记录每条发信链路的域名、签名选择器与实际发送来源,再对照服务商说明核查。真实邮件头中的Received也应从可信收件系统一侧理解,不能见到其中任意一个IP就认定是公网发信出口。
报告里,SPF关注授权发送来源,DKIM关注指定签名对应的公钥,DMARC则涉及身份对齐与策略。它们不能互相替代。看到TXT存在,还要确认内容属于正确域名、服务商要求和实际使用的链路。修改记录前保存原值,避免为增加一个系统而破坏原来正常发送的另一套系统。
如何把一份报告交给管理员处理
交接不要只写“认证失败”。应附上检查域名、选择器、发送IP、检测时间、返回记录和具体异常。例如“本次没有提供选择器,因此DKIM未完成”,与“已确认选择器,但未取得对应公钥”需要不同下一步。未知项先补材料,确定配置异常再安排修改。
反向解析要与实际发送IP一起看,传输策略则可继续核对MTA-STS、TLS-RPT等公开材料。某个模块没有取得数据,不等于整套邮箱彻底失效,也不等于可以放心忽略。保留每项的证据和状态,便于邮箱服务商沿着同一线索继续查。
DNS更新后需要考虑缓存,随后再发送真实业务允许的验证邮件,查看实际认证结果与退信。不要因为公开记录都能读取,就停止观察投递;内容、节奏、投诉、域名和IP信誉,以及收件人私人规则,仍会影响最终去向。
DNS正常以后,排查还没有结束
客户仍说在垃圾箱,应该继续改DNS吗?
先看真实邮件的认证结果与平台反馈。如果认证符合预期,应转向信誉、发信行为和内容,避免无依据地叠加或替换记录。公开检查本身不读取私人垃圾名单,也不能知道某位客户设置了什么过滤规则。
报告没有Gmail信誉数据,代表信誉很好吗?
不能这样理解。相关平台可能需要验证域名,也可能因发送量等条件没有足够样本。没有数据应保持为未知,而不是把空白改写成零投诉或信誉良好。公开DNS与平台信誉要分别记录,才能避免错误承诺。
个人微信:ssevening


