
密码每次都在公司名后面换一个数字,看起来方便,却并没有让不同账户真正独立。与其记住许多可预测的变体,不如让随机生成器准备不同密码,再使用可信的密码管理器保存。XunL随机密码生成器提供随机字符与拼读模式,适合按目标网站的实际输入规则选择。
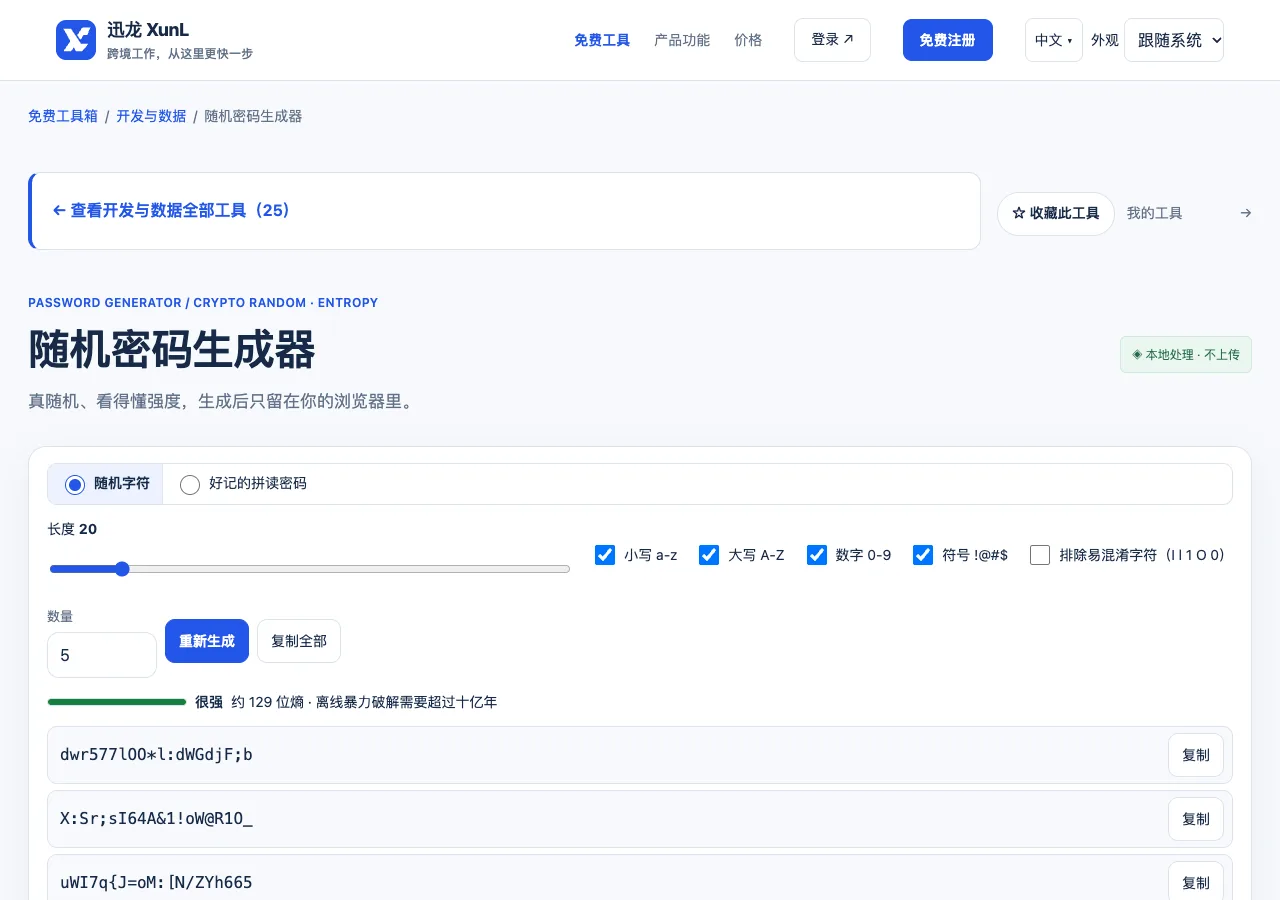
先看目标账户的要求,再选择生成方式
页面允许调整长度、大小写、数字与符号,也可以排除容易混淆的字符。这里没有一套选项能替全部网站决定最终密码:有的系统对长度或符号有自己的限制,人工录入的场景也可能与密码管理器自动填充不同。应先看目标账户要求,再在允许范围里采用足够长、随机且独立的密码。
选择字符模式时,不要为了“好记”把生成结果改成姓名、生日、手机号或键盘顺序。拼读模式方便朗读和手动输入,但它采用的构造方式与完全随机字符不同;不能只因为显示长度相同,就认定两种模式具有相同的猜测难度。是否便于保存和使用,也应与自己的实际登录方式一起考虑。
为三个测试账户准备密码,验收的不只是数量
- 先以测试账户为例,确认目标系统允许的长度和字符集合。
- 在生成器选择随机字符,调整到所需长度;需要手动抄写时再考虑排除易混字符。
- 将数量设为3,生成后分别存入密码管理器中对应的测试账户记录,避免把三条混在同一条备注里。
- 核对保存内容与所属站点,验证测试账户能够正常登录后,再关闭临时显示的结果页面。
以上是操作情境,文章不提供一串让所有读者共同使用的示例密码。复制时应确认没有连同序号、空格或换行一起带入;批量生成也不意味着应把同一条分发给三个账户。真正的一账户一密码,需要生成、保存和填充三个环节都保持对应关系。
如果目标网站拒绝某个符号,不要直接删掉所有复杂字符再重复使用旧密码。先查清该站允许的规则,再重新生成一条符合要求的独立密码,并更新对应保存记录。避免在普通聊天、截图或共享表格里留下正式密码的完整内容。
强度条和“破解时间”为什么只能作参考
工具的熵值与时间估算有助于理解长度、字符集合和生成方式的变化,但它们建立在模型假设上。真实账户还受登录尝试限制、服务端存储方式、凭证泄露与设备安全等因素影响,不能把一个很长的预计时间当作账户永远安全的承诺。
页面使用浏览器随机源生成密码,但“已经生成”并不等于“已经安全保存”。关闭页面前,应确认密码管理器里已经有正确的账户记录;不要依赖浏览器临时显示或剪贴板当作长期保存方式。需要更换正式密码时,也应确认更新后能够正常登录,并按原流程管理恢复方式。
密码之外,还可以按账户能力启用多重认证,并核对恢复渠道。相关基本原则可以参考CISA关于长、随机、独立密码及密码管理器的说明。这些措施相互配合,不能因为密码生成器显示“强”就忽略钓鱼页面或把验证码交给别人。
密码生成中的常见疑问
为什么不直接把某条密码改一个字符用于另一个网站?
这种做法保留了明显的关联模式。一旦其中一个账户的密码暴露,其他变体也可能更容易被猜到。为每个账户独立生成,并通过对应站点记录保存,比人工维护一套规律更清楚。
密码太长不好记,是否应该缩短到自己能背下来?
先考虑使用可信密码管理器,而不是把所有密码压缩到记忆范围。确有手动输入需求时,可以按系统规则评估拼读形式,但仍应保持随机与独立;不能把熟悉的一句口号直接当成随机口令。
个人微信:ssevening


