
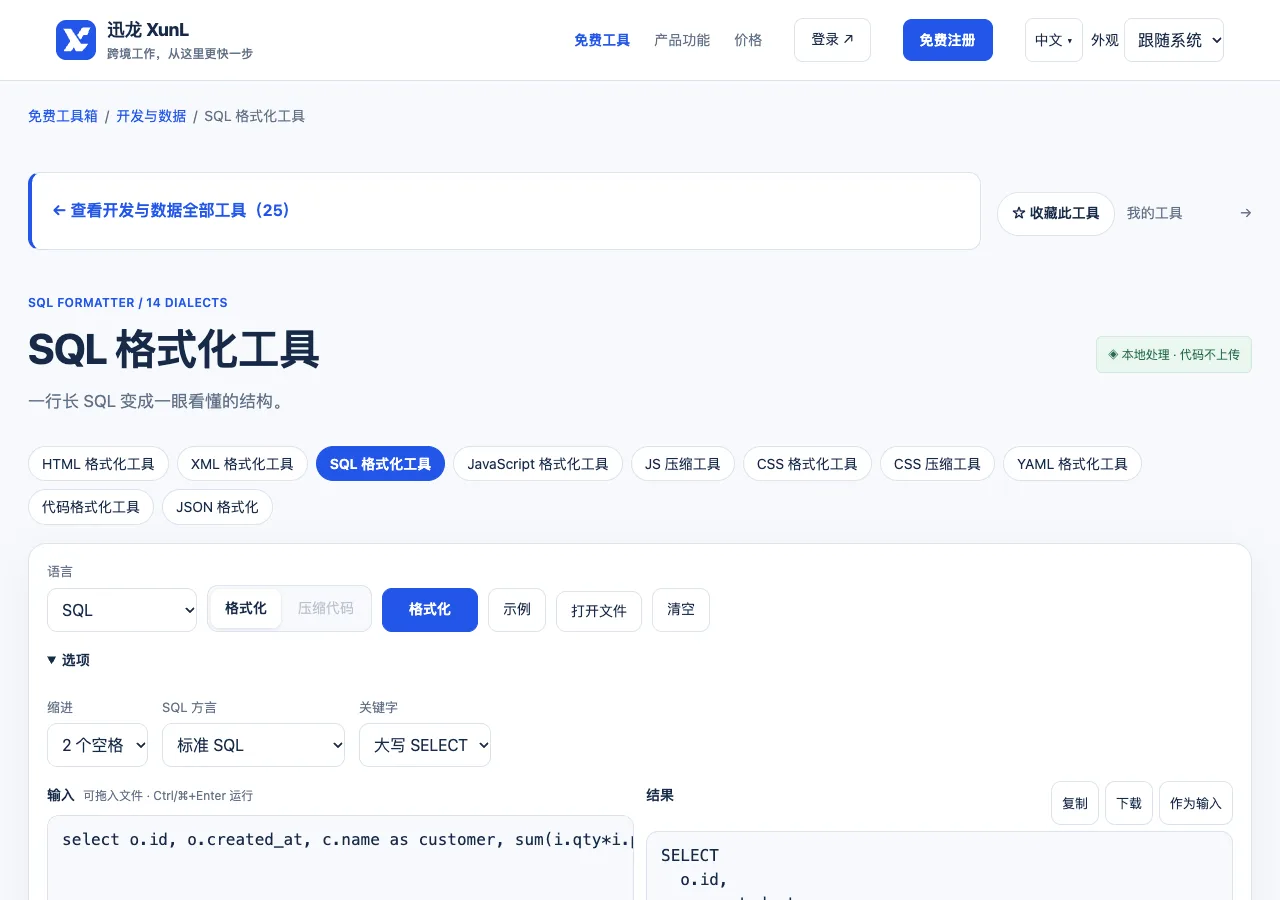
复杂SQL先怎样读:按方言展开JOIN、条件与聚合
先选数据库方言,再统一缩进和关键字,能让SQL审查更容易发现连接与筛选问题。格式化不自动改变查询逻辑,也不能证明执行安全或速度改善,原文、测试数据和执行计划仍需保留。
复杂SQL先怎样读:按方言展开JOIN、条件与聚合 阅读全文 →
文本、编码、格式和开发数据的处理方法与输入输出核对。
先选数据库方言,再统一缩进和关键字,能让SQL审查更容易发现连接与筛选问题。格式化不自动改变查询逻辑,也不能证明执行安全或速度改善,原文、测试数据和执行计划仍需保留。
复杂SQL先怎样读:按方言展开JOIN、条件与聚合 阅读全文 →
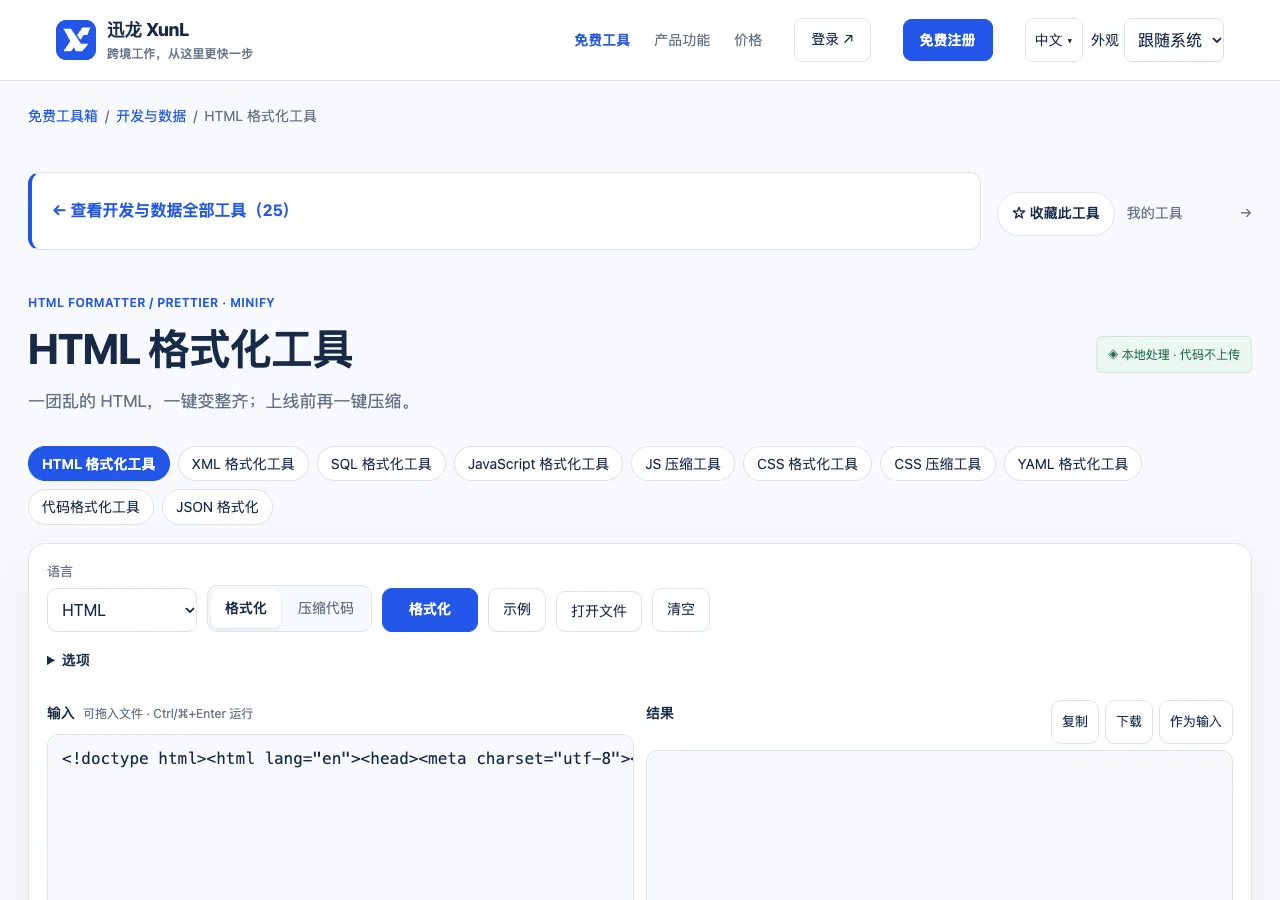
整理HTML时先了解空白语义,再决定追求整齐还是保守保留。排版后的层级更便于审查,但样式、脚本和模板仍需在目标页面验证,压缩版本也不应成为唯一源码。
HTML格式化为什么要关心空白:行内间距、预格式文本和源码审查 阅读全文 →
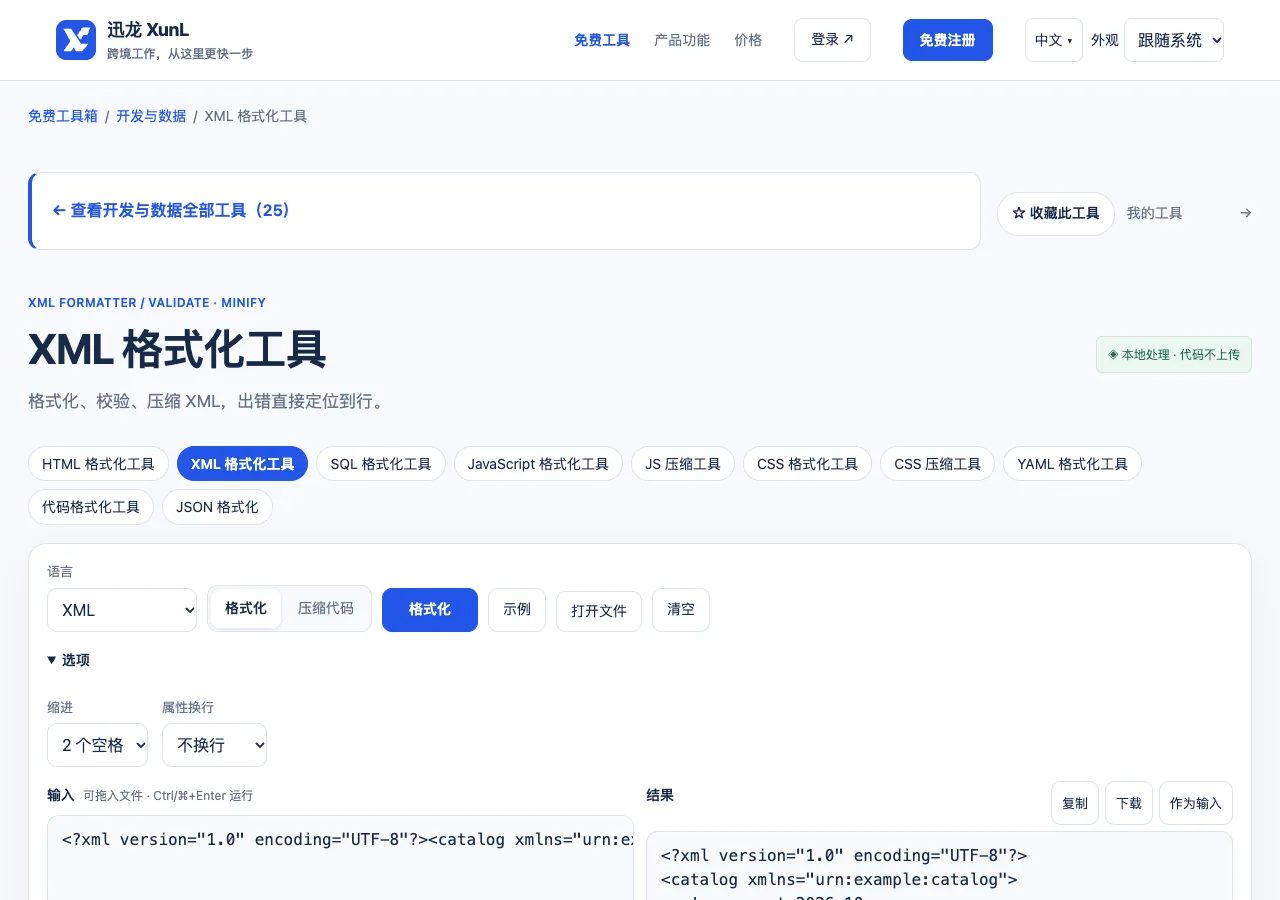
XML先确认标签和结构可解析,再检查业务约束。格式化能帮助阅读,但空白文本、命名空间与属性仍有语义;需要XSD或签名验证时,要使用相应工具,不能只凭美化成功决定发布。
XML能打开还不够:格式正确、空白语义与XSD验证怎么区分 阅读全文 →
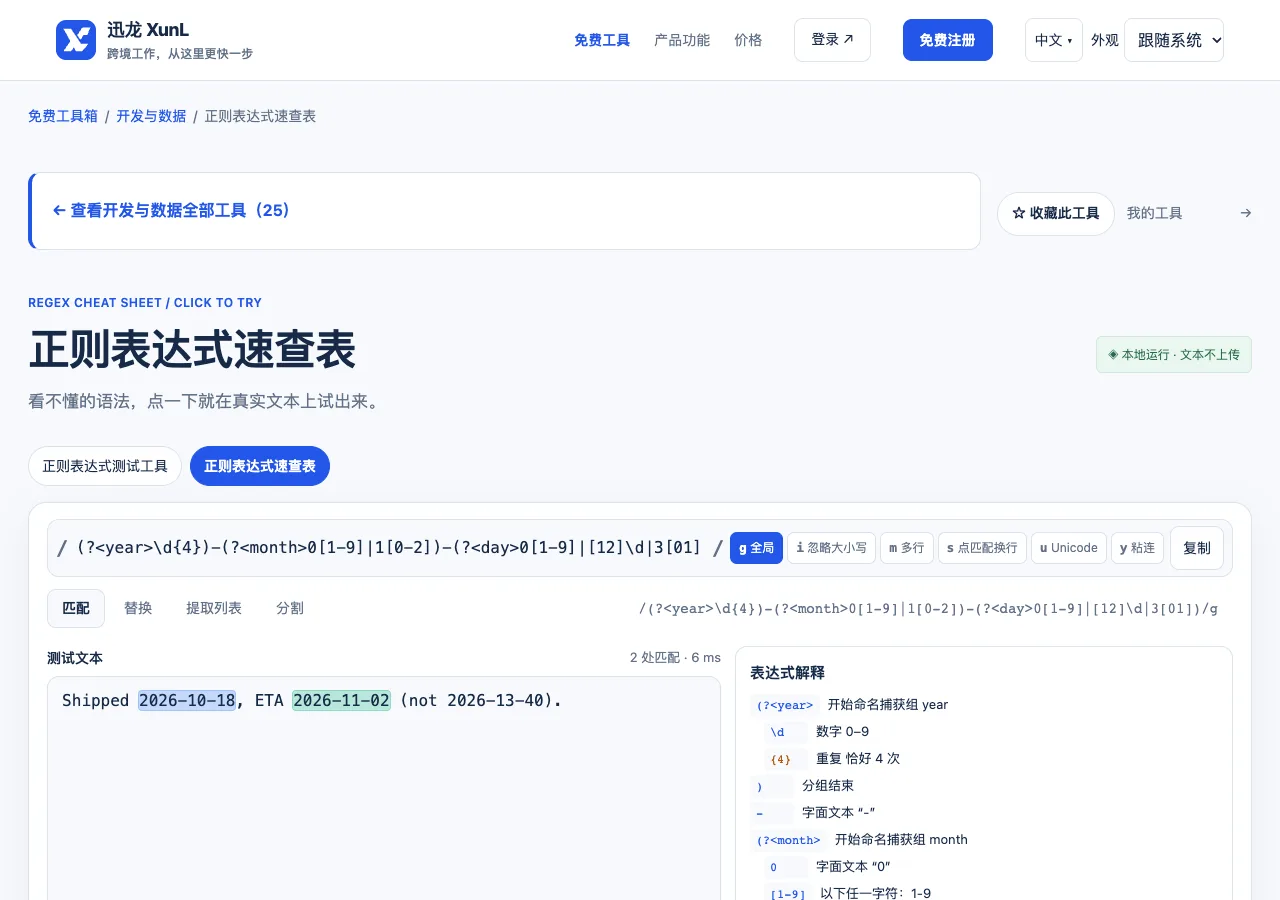
每次只验证一个正则概念,通常比背整段表达式更有效。先看哪些字符被选中,再增加边界和分组,最后在目标语言复测,保留样本便于未来修改规则时发现回退。
正则速查表怎么用才记得住:把字符类、边界与贪婪拆开试 阅读全文 →
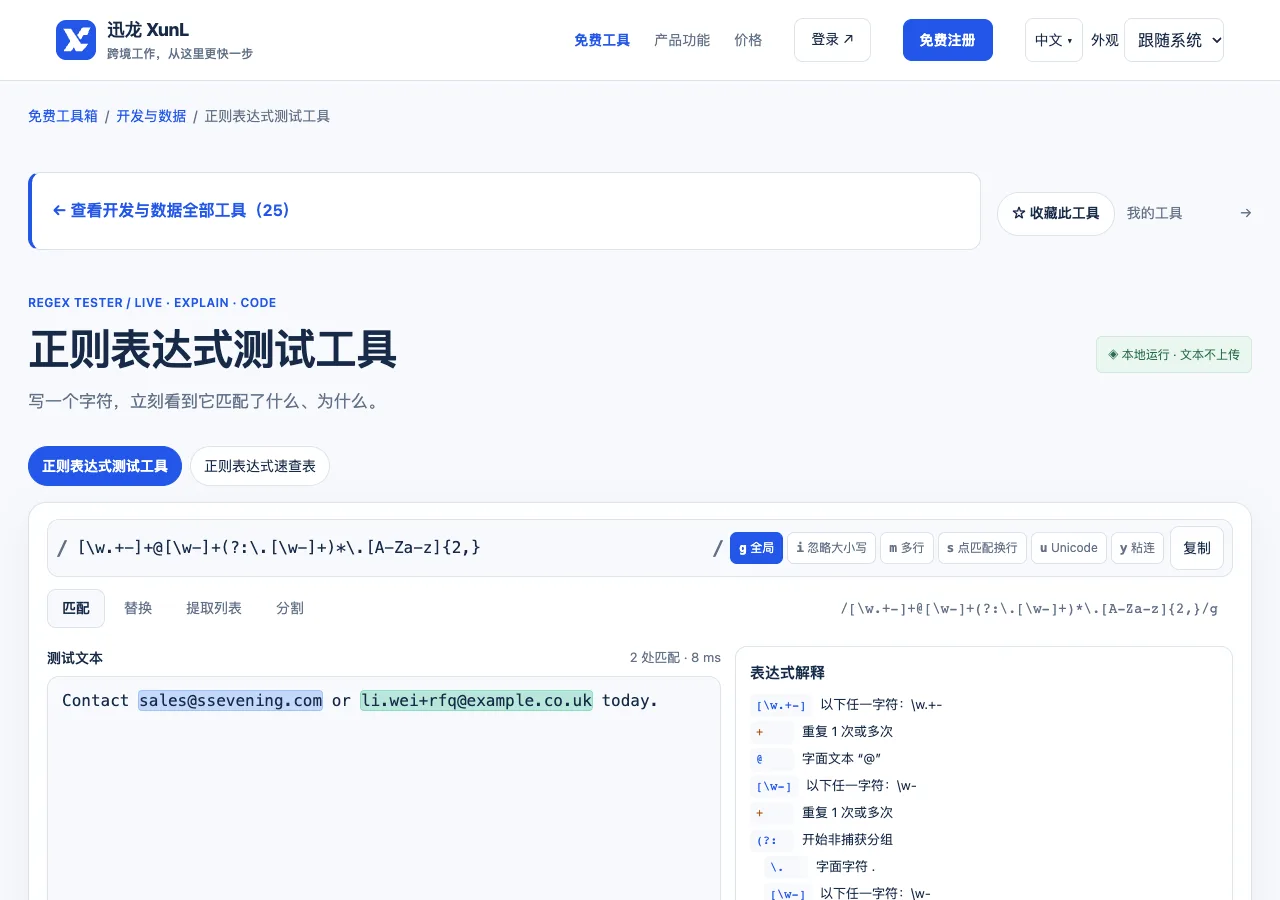
正则先在小样本中验证,再扩大范围。匹配高亮只能说明文本符合规则,替换还要检查分组与空值;跨语言使用时继续核对语法,不把浏览器结果当成所有运行环境的共同保证。
正则匹配与替换怎样验证:先用日期例子看懂捕获组 阅读全文 →
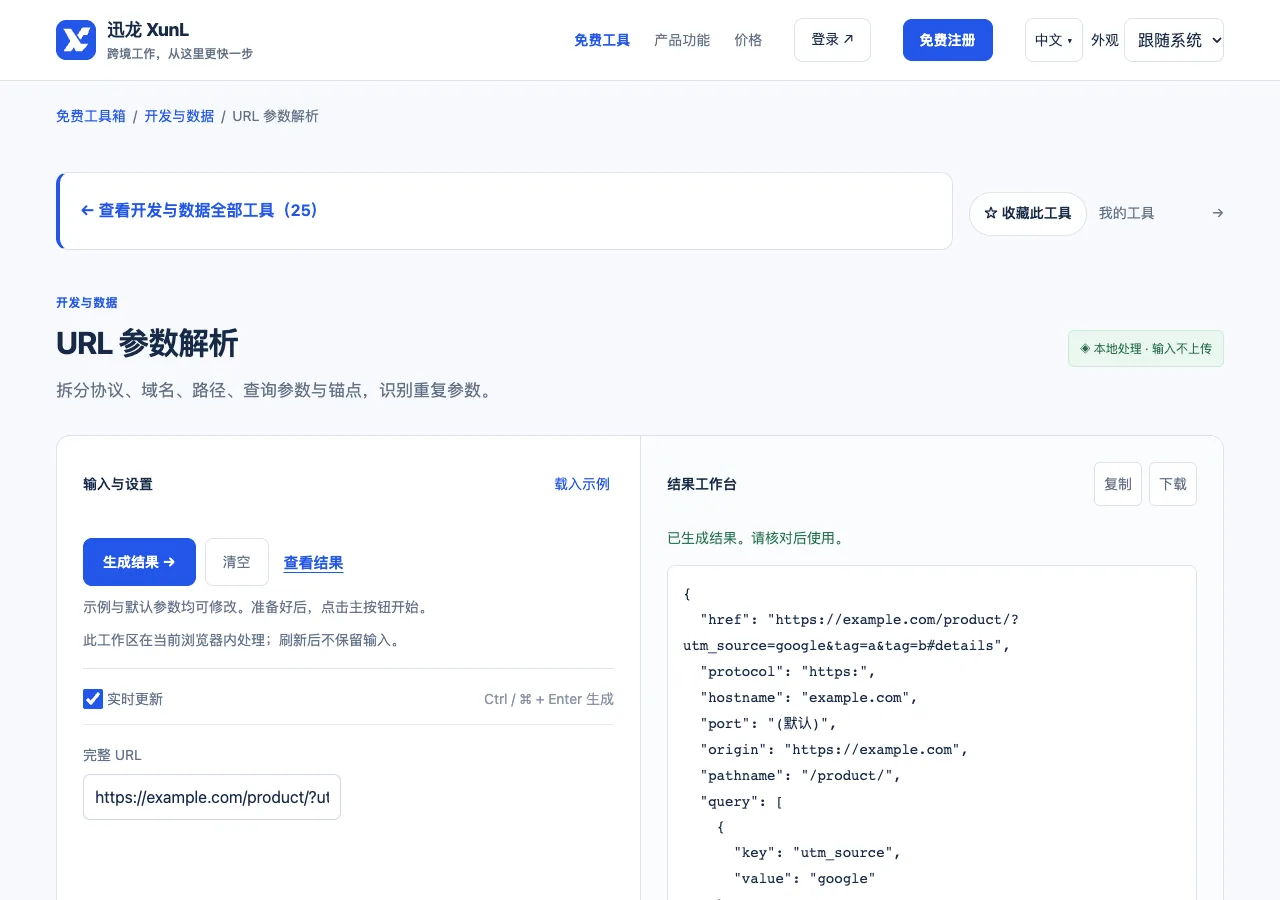
一条长网址包含很多信息,但并不是每一段都会以相同方式被使用。通过带UTM、重复参数和锚点的教学链接,学习逐项读取URL,检查复制与编码问题,再区分解析、访问和业务归因三个环节。
网址参数怎么看?拆开UTM、重复tag和百分号编码再检查 阅读全文 →
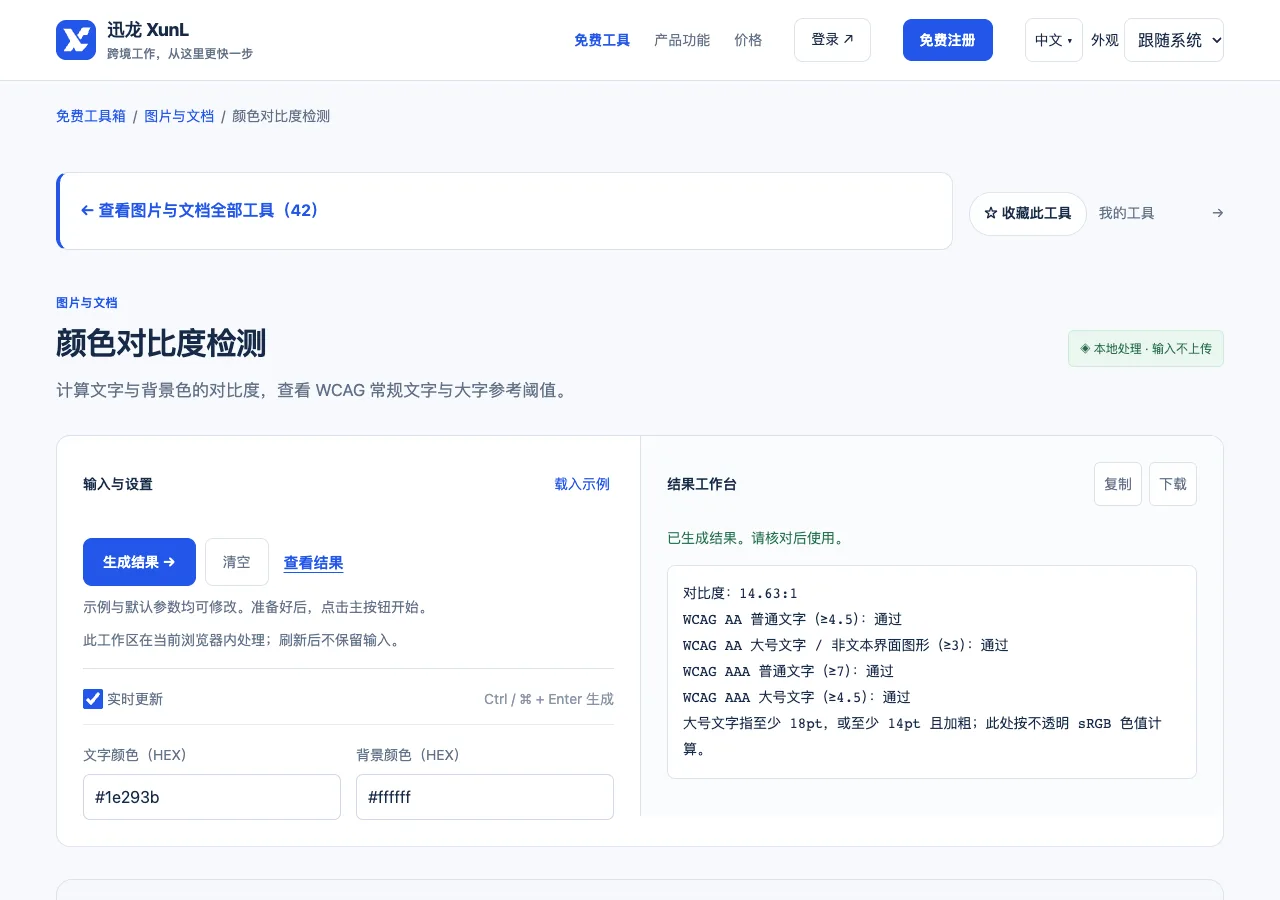
浅灰字放在白底上可能显得清爽,却给阅读增加困难。用可复算的颜色示例了解文字对比度、字号条件与阈值判断,同时说明为什么两种颜色通过检查,并不代表整站已经满足所有无障碍要求。
浅灰文字为什么看不清?网页颜色对比度与WCAG参考值怎么用 阅读全文 →
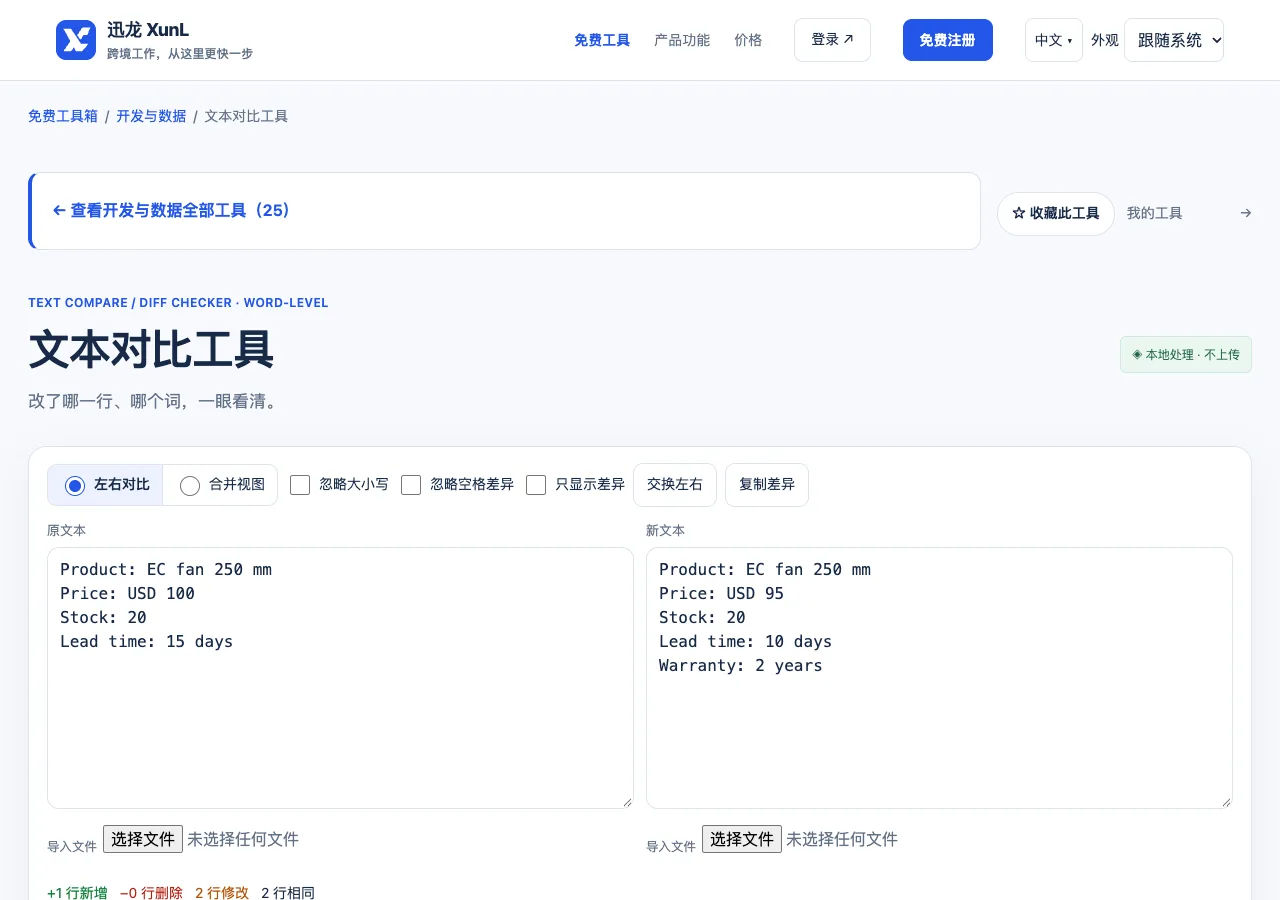
把旧版与新版文字放在一起,先找新增、删除和修改,再判断每个变化的业务含义。用报价单中的数量、付款和交期示例,理解文本对比的设置与边界,避免只看颜色就以为文件已经审完。
两份报价单哪里改了?用文本对比核对数量、付款与交期变化 阅读全文 →
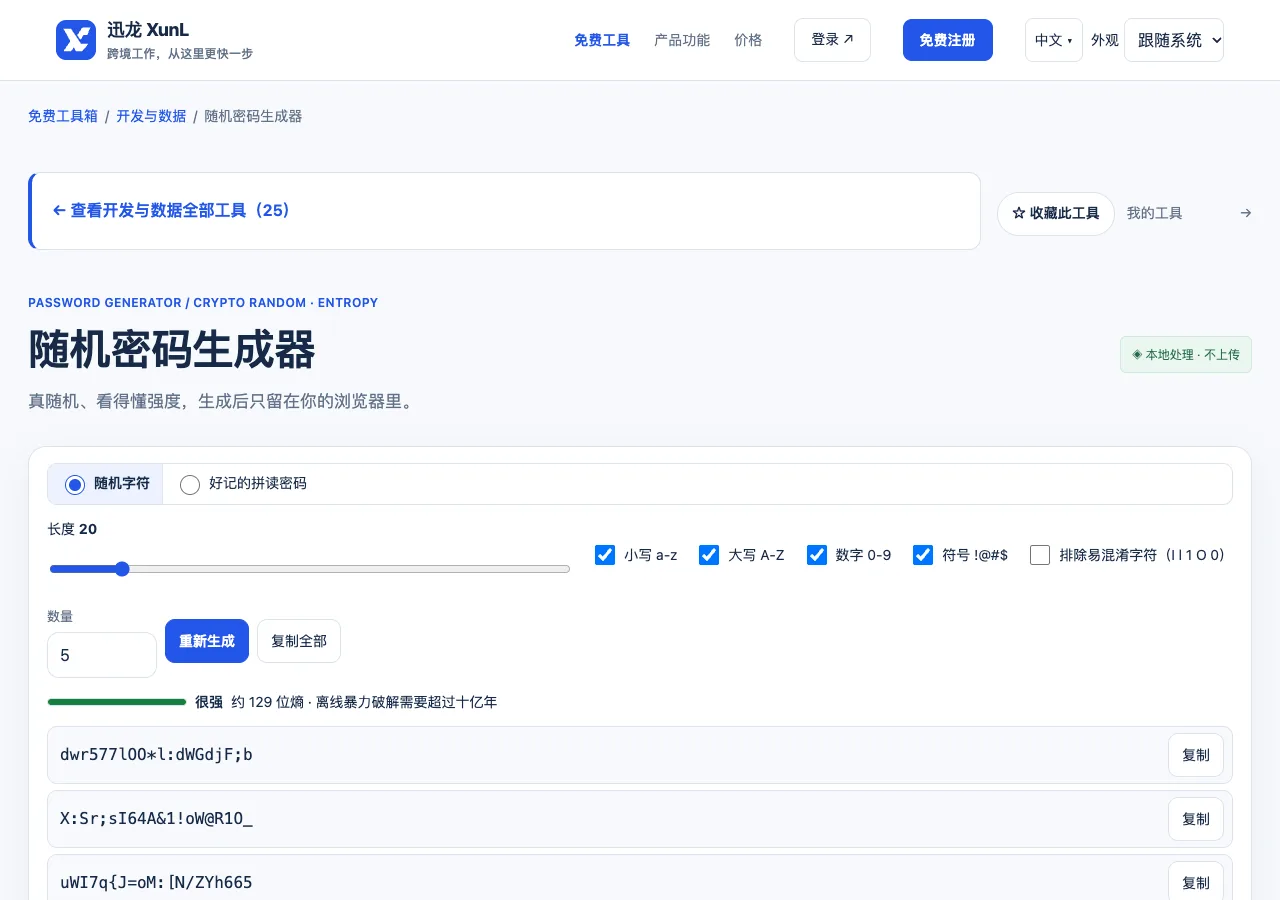
生成一串复杂字符只是账户管理的起点。通过为三个测试账户准备独立密码的流程,了解XunL密码生成器的长度、字符和拼读选项,核对复制与保存方式,并正确理解熵值和破解时间估算。
随机密码怎么生成才好管理?长度、字符选项与一账户一密码 阅读全文 →
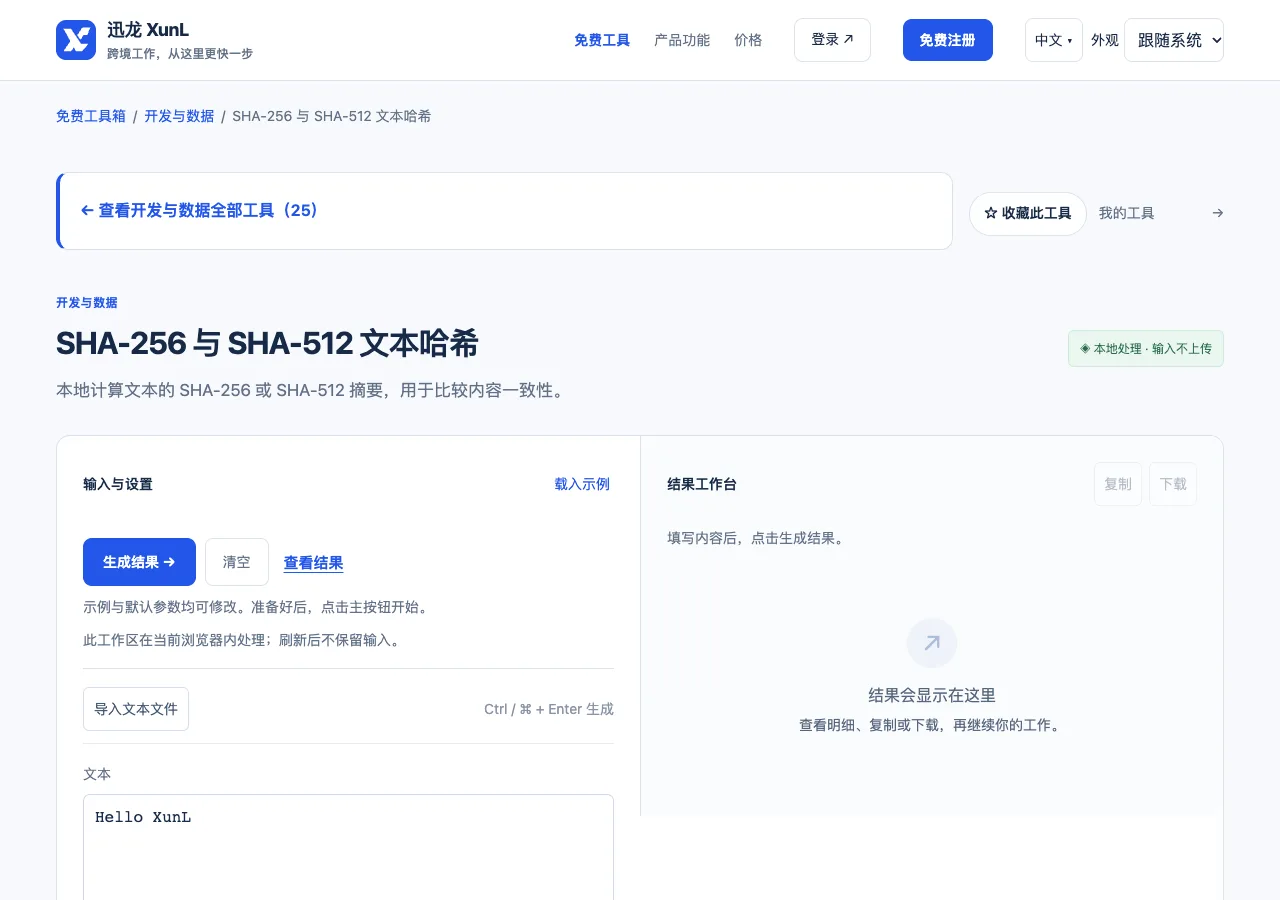
哈希适合回答输入是否一致,却不会自动说明内容来自谁。用可以独立复算的abc摘要,学习文本哈希操作,理解看不见的空格与换行怎样影响结果,以及何时需要进一步查看真实文本差异。
SHA-256文本校验怎么做?从abc样例到空格、换行和编码差异 阅读全文 →